Szeretettel köszöntelek a PC mazsolák klubja közösségi oldalán!
Csatlakozz te is közösségünkhöz
és máris hozzáférhetsz és hozzászólhatsz a tartalmakhoz, beszélgethetsz a többiekkel, feltölthetsz, fórumozhatsz, blogolhatsz, stb.
Szeretettel köszöntelek a PC mazsolák klubja közösségi oldalán!
Csatlakozz te is közösségünkhöz
és máris hozzáférhetsz és hozzászólhatsz a tartalmakhoz, beszélgethetsz a többiekkel, feltölthetsz, fórumozhatsz, blogolhatsz, stb.
Szeretettel köszöntelek a PC mazsolák klubja közösségi oldalán!
Csatlakozz te is közösségünkhöz
és máris hozzáférhetsz és hozzászólhatsz a tartalmakhoz, beszélgethetsz a többiekkel, feltölthetsz, fórumozhatsz, blogolhatsz, stb.
Szeretettel köszöntelek a PC mazsolák klubja közösségi oldalán!
Csatlakozz te is közösségünkhöz
és máris hozzáférhetsz és hozzászólhatsz a tartalmakhoz, beszélgethetsz a többiekkel, feltölthetsz, fórumozhatsz, blogolhatsz, stb.
A McAfee olyan veszélyes flash (.flv és .swf kiterjesztésű "videó") animációkra bukkant, amelyek látszólag teljesen ártalmatlanok, és az olimpiához kapcsolódnak.
A vírusíróktól már
megszokhattuk, hogy a legkülönfélébb módszerek révén próbálják
megtéveszteni a felhasználókat, és a kártékony programjaikat a lehető
legtöbb számítógépre igyekeznek feltelepíteni. A McAfee által
felfedezett egyik legújabb kártevő flash animációk mögé rejtőzik el.
Egyik legfőbb veszélye, hogy különféle rootkit komponenseket tartalmaz,
amelyek révén nehezen fedezhető fel a jelenléte a fertőzött
rendszereken.
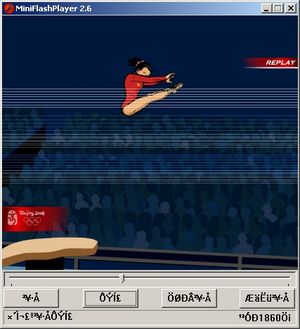
Az új vírus olyan flash videókban terjed, amelyek
olimpiai témákat dolgoznak fel rajzfilmekbe illő módon. Az egyik ilyen
animáción például egy tornász mutatja be a gyakorlatát. Miközben a
felhasználó megtekinti a videót, aközben a kártevő a háttérben elkezd
tevékenykedni. Olyan összetevőket telepít fel, amelyek a későbbiekben
alkalmasak a billentyűleütések naplózására, és ezáltal bizalmas
információk megszerzésére.
Dave Marcus, a McAfee egyik
biztonsági szakértője az új rootkit kapcsán úgy vélekedett, hogy az
online bűnözők és vírusírók egyre nagyobb figyelmet fordítanak a
pekingi olimpiára, és megpróbálják kihasználni a sportesemény kapcsán
felmerülő egyre fokozottabb érdeklődést. Különböző megtévesztő,
olimpiával kapcsolatos híreket, üzeneteket, videókat, stb. vetnek be
annak érdekében, hogy a gyanútlan felhasználókat ilyen módon vegyék rá
a kártékony programok elindítására. Természetesen ez esetben is a
legfőbb céljuk, hogy bizalmas adatokhoz férhessenek hozzá. Dave Marcus
azt tanácsolta, hogy senki se nyisson meg olyan emailekben található
állományokat, amelyek látszólag olimpiával kapcsolatos videókat
tartalmaznak. Ezek ugyanis az előbbiekben ismertetett kockázatokat
hordozhatják.
Macromedia Flash frissítések jelentek meg
A Macromedia Flash lejátszó (Macromedia Flash Player) gyakorlatilag minden böngészőben
megtalálható, hiszen a honlapok nagy részén található valamiféle
Flash-animáció. A 8.0.22-es verzióban talált hiba kritikus besorolást
kapott, és kihasználásával tetszőleges programkód futtatására nyílik
lehetősége egy támadónak. Feltétlenül ajánlott az új változatra való frissítés:
Az Adobe Flash Player az utóbbi időben több
biztonsági hiba kapcsán is a figyelem középpontjába került. A
fejlesztők a múlt hónapban hét sebezhetőséget szüntettek meg a népszerű
szoftverben, illetve az ahhoz tartozó böngészőkiegészítőkben. A
napokban azonban egy újabb, komoly veszélyeket tartogató
sérülékenységre derült fény, amelyet a támadók egyre intenzívebben
használnak ki különféle kártékony tevékenységek végrehajtása céljából.
A
McAfee vizsgálataiból kiderül, hogy jelenleg legalább 220 ezer olyan
weboldal található, amelyek tartalmazzák az új sebezhetőség
kihasználására alkalmas kódokat. A biztonsági cég szakemberei eddig 57
olyan szervert is felfedeztek, melyek a támadásokhoz szükséges kódok
kiszolgálását végzik. A felderítésüket azonban nehezíti, hogy ezek a
számítógépek nem működnek folyamatosan.
A McAfee szerint, ha a
támadók sikeresen ki tudják kihasználni a Flash Player legutóbb
felfedezett sebezhetőségét, akkor kártékony kódokat futtathatnak le az
érintett PC-ken, valamint azokat botnet hálózatokhoz
csatlakoztathatják. De egyes esetekben előfordul, hogy például a "World
of Warcraft "-hoz igyekeznek felhasználóneveket és jelszavakat
zsákmányolni.A kártékony kódokat tartalmazó weboldalakról
elmondható, hogy szinte minden esetben egy átirányítást hajtanak végre
egy másik fertőzött weblapra. Könnyen előfordulhat, hogy a felhasználó
egy speciálisan szerkesztett Flash állományt tartalmazó oldal
megtekintése után egyszer csak egy kis város, vállalkozás vagy
non-profit szervezet weboldalán találja magát, amelyet előzőleg a
támadók már "felkészítettek" a kártékony programjaik terjesztésére.
Egyes vírusirtók, például a McAfee vagy a Symantec biztonsági
alkalmazásai, már képesek felismerni a Flash Player alapú támadásokhoz
használt kódokat.
A Symantec szakemberei is vizsgálják a Flash
Player hibáját. A cég egyelőre csak annyit közölt, hogy Windows XP
operációs rendszer alatt sikerült igazolni a sebezhetőség létezését, de
könnyen elképzelhető, hogy más (például Mac OS X vagy Linux) operációs
rendszerek esetében is veszélyt jelent a hiba.
A Symantec
időközben (májusi hír) visszavonta a nulladik napi sebezhetőséggel kapcsolatosfigyelmeztetését, ugyanis az Adobe-tól származó információk
szerint a sérülékenység nagyon hasonlít egy, a múlt hónapban már
megszüntetett biztonsági résre. A legújabb verziójú Flash Player
telepítésével tehát orvosolható a probléma.
A felhasználói élmény fokozása érdekében már mi is használunk cookie-kat a Network.hu oldalon.
Az oldal használatával beleegyezel a cookie-k alkalmazásába. További információ: itt.


Kapcsolódó hírek:
Új magyar nyelvű útmutató: Escape from Wave for Brainrots – gyors mentési tippek PC-re és mobilra
Az adattolvajok és a csalók sem hagyják ki az olimpiát
Microsoft: Ne nyomja meg az F1 gombot Windows XP alatt!
Veszélyes MSN Messenger-n terjedő vírus